Ciri Website Dihack & Cara Mengatasinya: Panduan Lengkap
Ringkasan
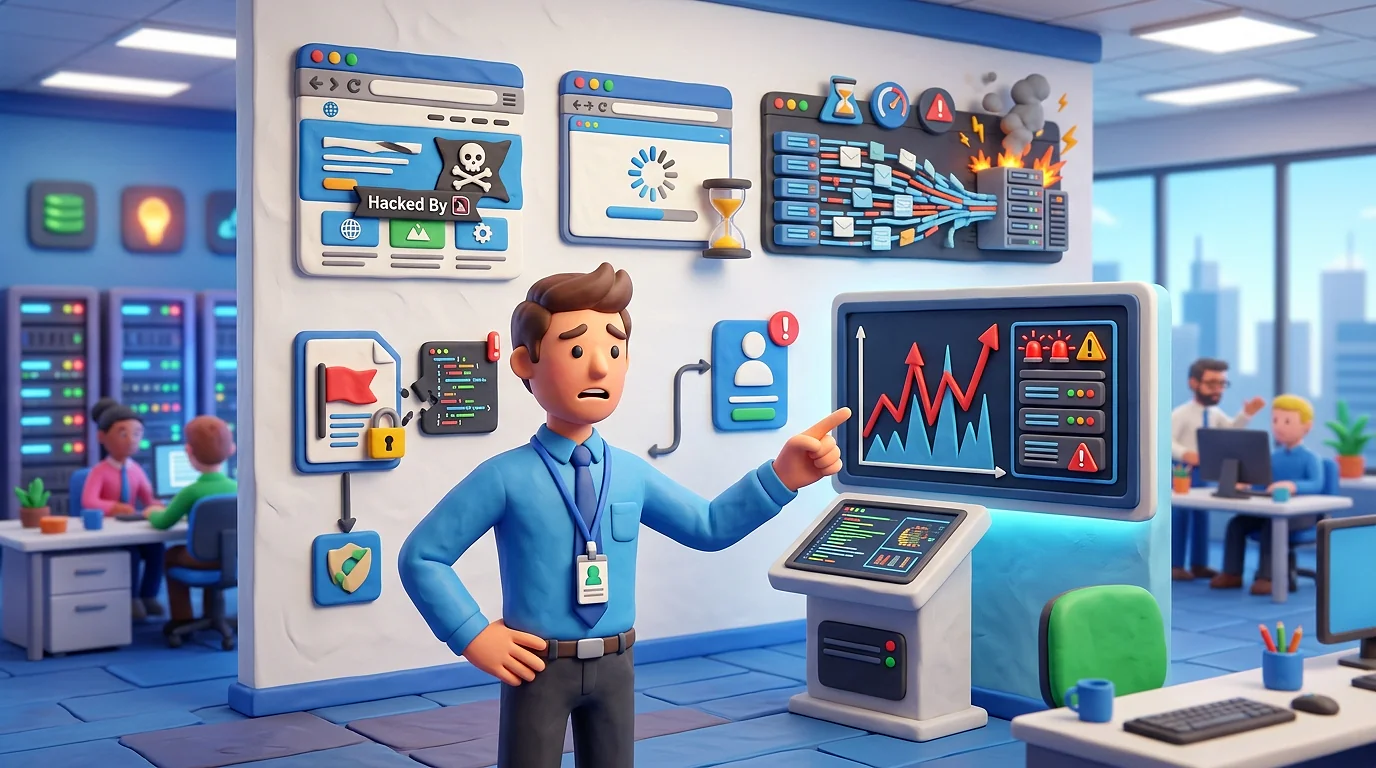
- Deteksi Dini: Mengenali tanda-tanda halus seperti redirect otomatis, peringatan browser "Dangerous Site", dan munculnya user admin misterius.
- Respons Cepat: Langkah krusial saat terjadi serangan meliputi pengamanan akses (ganti password), backup kondisi terkini untuk investigasi, dan pembersihan malware.
- Strategi Preventif: Mencegah lebih murah daripada memulihkan; gunakan software resmi, aktifkan 2FA, dan lakukan update rutin untuk menutup celah keamanan.
Memiliki website yang aman adalah prioritas utama bagi setiap pemilik bisnis online, blogger, maupun pengembang aplikasi. Namun, ancaman serangan siber selalu mengintai. Seringkali, peretasan tidak terjadi secara dramatis dengan layar hitam dan teks hijau, melainkan melalui perubahan halus yang jika diabaikan dapat berakibat fatal bagi reputasi dan SEO website Anda.
Website yang di-hack bisa muncul dalam berbagai bentuk, mulai dari pencurian data sensitif hingga pengalihan trafik ke situs berbahaya. Mengenali ciri website di-hack lebih awal sangat membantu dalam meminimalkan kerusakan dan mempercepat proses pemulihan.
Tanda-Tanda Umum Website Anda Sedang Dihack
Banyak pemilik website tidak menyadari bahwa situs mereka telah disusupi hingga akhirnya mendapatkan peringatan dari Google atau hosting. Berikut adalah indikator utama yang harus Anda waspadai:
1. Perubahan Tampilan (Defacement)
Ini adalah bentuk serangan yang paling terlihat. Hacker mengubah halaman depan (homepage) website Anda dengan pesan tertentu, gambar, atau logo mereka. Tujuannya biasanya untuk pamer kemampuan atau menyampaikan pesan politik/sosial.
2. Redirect Otomatis ke Situs Berbahaya
Pernahkah Anda membuka website Anda melalui HP dan tiba-tiba diarahkan (redirect) ke situs judi online, pornografi, atau iklan pop-up yang mengganggu? Ini adalah tanda kuat adanya malicious script yang tertanam di database atau file core website Anda.
3. Peringatan Keamanan dari Browser
Jika pengunjung melihat layar merah dengan peringatan “Dangerous site” atau “Deceptive site ahead”, itu berarti browser (seperti Chrome atau Firefox) telah mendeteksi adanya malware atau upaya phishing di website Anda. Hal ini terjadi karena website Anda masuk dalam blacklist Google Safe Browsing.
4. Laporan Security Issue di Google Search Console
Google Search Console adalah alat deteksi dini terbaik. Jika Anda menerima notifikasi mengenai security issues atau penurunan trafik yang drastis secara tiba-tiba, segera periksa bagian "Security & Manual Actions".
5. Munculnya File atau User Admin Tidak Dikenal
Periksa daftar pengguna (users) di dashboard admin Anda. Jika ada akun administrator baru dengan nama aneh yang tidak pernah Anda buat, kemungkinan besar hacker telah membuat backdoor untuk masuk kembali kapan saja meskipun password utama sudah diganti.
6. Penurunan Performa dan Error Misterius
Website yang tiba-tiba menjadi sangat lambat tanpa alasan yang jelas bisa menjadi indikasi bahwa server Anda sedang digunakan oleh hacker untuk melakukan serangan DDoS ke situs lain atau melakukan mining cryptocurrency.
7. Notifikasi Malware dari Penyedia Hosting
Hosting yang memiliki sistem keamanan baik akan mengirimkan email otomatis jika scanner mereka menemukan file mencurigakan atau pola trafik yang tidak wajar di akun Anda.
Langkah Pertama yang Harus Dilakukan Saat Terjadi Serangan
Menghadapi website yang kena hack membutuhkan ketenangan namun tindakan yang cepat. Jangan terburu-buru menghapus file tanpa rencana, karena Anda mungkin menghapus bukti yang diperlukan untuk investigasi.
- Jangan Panik, Tetap Terorganisir: Ambil napas dalam dan ikuti prosedur pemulihan secara sistematis.
- Backup Kondisi Saat Ini: Meskipun website sedang terinfeksi, lakukan backup. Ini penting untuk analisis forensik guna mengetahui dari mana celah masuk hacker (entry point) agar tidak terulang kembali.
- Aktifkan Maintenance Mode: Putuskan akses publik ke website Anda sementara waktu. Ini mencegah pengunjung terinfeksi malware dan menghentikan hacker dari melakukan kerusakan lebih lanjut.
- Amankan Akses Secara Total: Ganti semua password yang terkait dengan ekosistem website Anda:
- Password Admin Dashboard (WordPress/CMS lainnya)
- Password Panel Hosting (cPanel/Plesk)
- Password Database (MySQL)
- Password FTP/SSH
- Password Email terkait
- Scan dengan Tools Keamanan: Gunakan plugin security atau scanner eksternal untuk memetakan file mana saja yang telah dimodifikasi atau ditambahkan oleh hacker.
- Pembersihan Malware: Hapus file mencurigakan atau restore file core CMS ke versi asli. Jika Anda tidak familiar dengan struktur file, sangat disarankan untuk menghubungi profesional agar tidak menyisakan backdoor.
- Restore dari Backup Bersih: Jika Anda memiliki backup otomatis yang dibuat sebelum tanggal serangan, melakukan restore adalah cara tercepat dan teraman untuk kembali normal.
- Update Masif: Segera update semua software, theme, dan plugin ke versi terbaru untuk menutup celah keamanan yang mungkin digunakan hacker.
Strategi Pencegahan Jangka Panjang
Biaya dan effort untuk mencegah jauh lebih kecil daripada biaya pemulihan setelah serangan. Berikut adalah langkah preventif yang wajib diterapkan:
Penggunaan Software Resmi
Hindari penggunaan theme atau plugin "Nulled" (versi premium yang digratiskan secara ilegal). Software nulled hampir selalu mengandung malware atau backdoor yang sengaja ditanam oleh penyedianya untuk mengontrol website Anda di masa depan.
Manajemen Update dan Backup
Update rutin bukan sekadar menambah fitur, tetapi menutup celah keamanan (security patch). Pastikan Anda memiliki sistem backup otomatis yang tersimpan di server berbeda (off-site backup) sehingga jika server utama terinfeksi, Anda tetap memiliki salinan yang aman.
Proteksi Akses Login
Jangan gunakan username "admin". Terapkan Two-Factor Authentication (2FA) sehingga meskipun hacker mengetahui password Anda, mereka tetap tidak bisa masuk tanpa kode verifikasi dari perangkat Anda. Selain itu, gunakan fitur limit login attempts untuk mencegah serangan brute force.
Implementasi Firewall (WAF)
Pasang Web Application Firewall (WAF) yang baik. Firewall akan menyaring trafik masuk dan memblokir permintaan mencurigakan sebelum sempat mencapai website Anda.
Pasca Pembersihan: Apa yang Harus Dilakukan?
Setelah website terlihat normal kembali, jangan langsung lengah. Hacker seringkali meninggalkan "pintu belakang" yang tidak terdeteksi scanner biasa.
- Review Ulang User: Pastikan tidak ada user admin tersisa yang tidak dikenal.
- Audit File: Periksa folder seperti
/wp-content/uploadsatau folder root untuk file .php yang namanya acak (contoh:x7y2z.php). - Monitoring Ketat: Pantau trafik dan log akses selama beberapa minggu ke depan. Gunakan tools uptime monitoring untuk mengetahui jika website tiba-tiba down atau redirect lagi.
- Komunikasi Transparan: Jika website Anda sempat menampilkan konten berbahaya, pertimbangkan untuk memberi info singkat kepada pelanggan via email atau media sosial bahwa masalah telah ditangani. Ini penting untuk menjaga kepercayaan pelanggan.
Kesimpulan: Deteksi Dini Adalah Kunci
Kemampuan mendeteksi dini dan merespons dengan cepat adalah kunci utama dalam meminimalkan dampak serangan siber. Jangan pernah mengabaikan gejala aneh pada website Anda, sekecil apa pun itu. Dengan kombinasi antara monitoring proaktif, backup rutin, dan penggunaan software resmi, Anda dapat menciptakan benteng pertahanan yang kuat bagi aset digital Anda.
Ingatlah bahwa keamanan siber bukanlah sebuah produk, melainkan sebuah proses berkelanjutan. Tetap waspada, tetap update, dan selalu siaga.
Solusi yang relevan
Jasa Pembuatan Website
Pembuatan website custom yang cepat, modern, dan siap jualan.
Related Articles
Checklist Perawatan Website Bulanan: Panduan Maintenance Web
Jangan biarkan website Anda melambat atau rentan diretas. Gunakan checklist perawatan website bulanan ini untuk menjaga keamanan, performa, dan fungsionalitas aset digital Anda tetap optimal.
Apa itu 2FA? Cara Ampuh Amankan Login Admin Website
Password saja tidak lagi cukup untuk melindungi website Anda dari serangan siber. Pelajari panduan lengkap 2FA, mulai dari cara kerja, jenis metode terbaik, hingga strategi implementasi untuk mengamankan akses admin secara total.
Cara Mencegah Halusinasi AI pada Angka & Tabel Keuangan
Jangan biarkan AI mengarang angka di laporan keuangan Anda. Pelajari strategi praktis mencegah halusinasi AI pada tabel dan angka melalui prompt engineering, confidence score, dan validasi deterministik.
Apa itu AI Sales Assistant? Solusi Otomasi Penjualan 24/7
Tingkatkan konversi penjualan dengan AI Sales Assistant. Pelajari bagaimana otomasi berbasis LLM dapat menangani prospek 24/7, menyaring lead, dan meningkatkan efisiensi tim sales Anda tanpa menambah admin.
Dapatkan Artikel Terbaru!
Berlangganan newsletter kami untuk mendapatkan tips dan insight menarik langsung ke inbox Anda.
Kami tidak akan pernah membagikan email Anda (No Spam).