Apa itu 2FA? Cara Ampuh Amankan Login Admin Website
Ringkasan Manfaat 2FA
- Melindungi dari brute force
- Mengurangi dampak password leak
- Menjadi standar keamanan modern
- Relatif mudah diaktifkan
Di era transformasi digital yang masif, keamanan data menjadi prioritas utama bagi setiap pemilik bisnis dan pengelola website. Banyak yang merasa cukup dengan menggunakan password yang kompleks, namun kenyataannya, password saja sudah tidak cukup kuat untuk menghadapi ancaman siber modern. Serangan seperti phishing, malware, dan kebocoran database skala besar membuat kredensial login menjadi komoditas yang mudah diperjualbelikan di dark web. Di sinilah peran Two-Factor Authentication (2FA) menjadi sangat krusial sebagai benteng pertahanan terakhir.
Apa Itu 2FA Website dan Bagaimana Cara Kerjanya?
Secara definisi, Two-Factor Authentication atau autentikasi dua faktor adalah sistem keamanan yang membutuhkan dua jenis verifikasi berbeda sebelum memberikan akses ke sebuah akun. Menurut referensi dari Investopedia dan berbagai sumber teknologi, 2FA memastikan bahwa pengguna tidak hanya mengandalkan satu metode identifikasi saja untuk membuktikan identitas mereka.
Konsep dasar 2FA adalah menggabungkan dua dari tiga faktor autentikasi berikut:
- Sesuatu yang Anda ketahui (Knowledge): Seperti password, PIN, atau jawaban dari pertanyaan keamanan.
- Sesuatu yang Anda miliki (Possession): Seperti smartphone, token fisik, atau kunci USB (Hardware Key).
- Sesuatu yang melekat pada diri Anda (Inherence): Seperti sidik jari (fingerprint), pemindaian wajah (FaceID), atau retina mata.
Dengan penerapan 2FA pada login admin website, meskipun seorang penyerang berhasil mencuri password Anda melalui teknik phishing atau kebocoran data, mereka tetap tidak akan bisa masuk karena tidak memiliki akses ke faktor kedua tersebut. Hal ini menciptakan lapisan keamanan yang membuat upaya peretasan menjadi jauh lebih sulit dan memakan waktu bagi pelaku kriminal siber.
Alur Kerja Sederhana 2FA
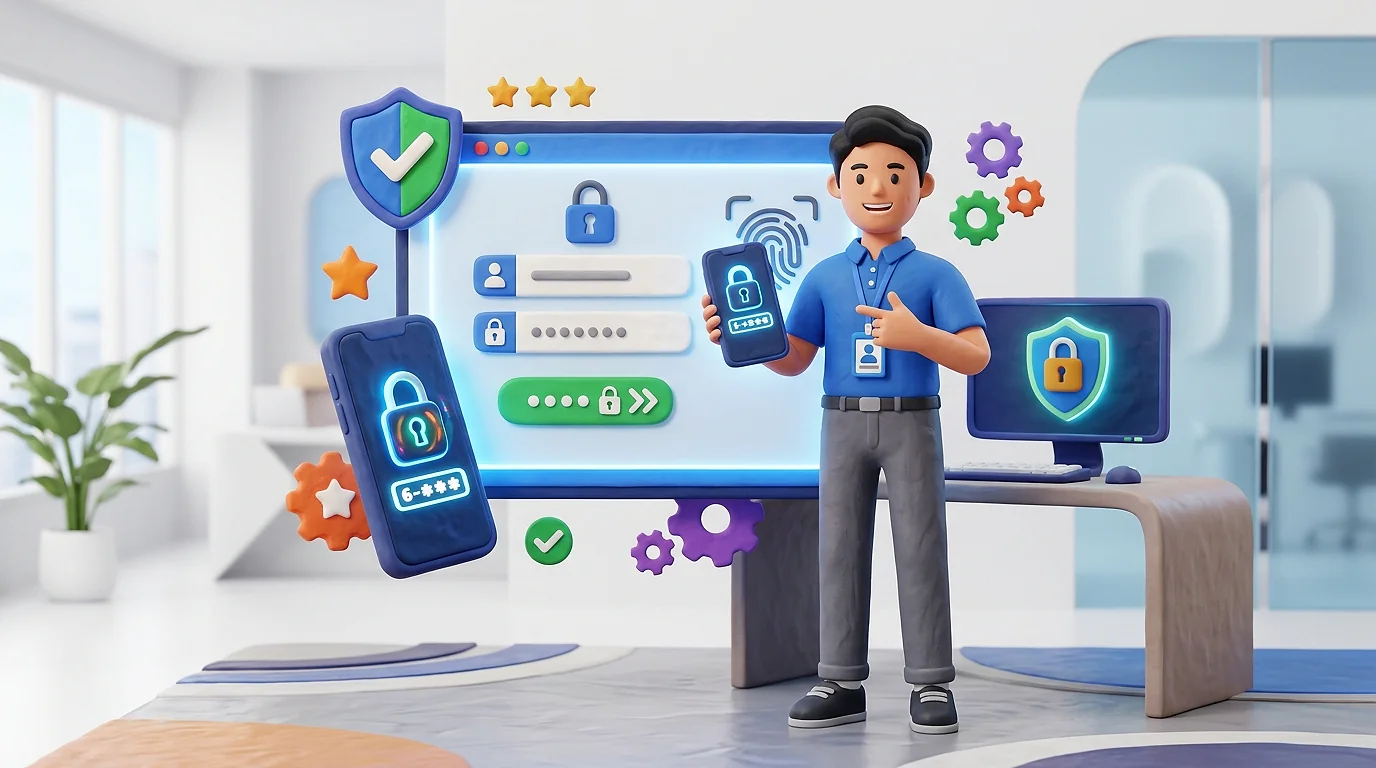
Untuk memahami bagaimana 2FA bekerja secara teknis namun sederhana, berikut adalah tahapan prosesnya:
- Tahap Pertama: Pengguna memasukkan username dan password seperti biasa di halaman login.
- Tahap Kedua: Sistem memvalidasi password. Jika benar, sistem tidak langsung memberikan akses, melainkan memicu permintaan kode verifikasi unik yang dikirimkan atau dihasilkan oleh perangkat kedua.
- Tahap Ketiga: Pengguna mengambil kode dari aplikasi authenticator, SMS, atau email, lalu memasukkannya ke kolom yang tersedia dalam batas waktu tertentu.
- Akses Diberikan: Setelah kode diverifikasi benar oleh server, sistem baru mengizinkan pengguna masuk ke dashboard admin.
Mengapa 2FA Wajib untuk Admin Website?
Akun admin adalah "kunci utama" dari sebuah website. Jika akun ini jatuh ke tangan yang salah, penyerang dapat mengubah konten, mencuri data pelanggan, memasang script berbahaya (malware), hingga menghapus seluruh database. Berikut adalah analisis mendalam mengapa 2FA menjadi standar keamanan modern:
1. Menangkal Serangan Brute Force
Serangan brute force terjadi ketika bot mencoba ribuan kombinasi password per detik hingga menemukan yang tepat. Meskipun Anda menggunakan password yang panjang, bot modern memiliki kemampuan komputasi yang sangat tinggi. Dengan 2FA, keberhasilan menebak password menjadi tidak berarti karena bot tersebut tidak memiliki akses fisik ke perangkat 2FA Anda, sehingga akses tetap tertutup rapat.
2. Mitigasi Credential Stuffing
Banyak pengguna memiliki kebiasaan buruk menggunakan password yang sama untuk berbagai akun. Ketika satu platform (misalnya forum atau e-commerce kecil) mengalami kebocoran data, penyerang akan mencoba kombinasi email dan password tersebut di platform lain seperti WordPress, cPanel, atau Gmail (teknik ini disebut credential stuffing). 2FA memutus rantai serangan ini secara efektif karena setiap platform memerlukan verifikasi unik yang berbeda.
3. Melindungi Data Sensitif Pelanggan dan Reputasi
Bagi website bisnis yang mengelola lead, data transaksi, atau data pribadi pelanggan, kebocoran data dapat berujung pada masalah hukum yang serius (seperti pelanggaran UU PDP di Indonesia) dan hilangnya kepercayaan konsumen secara permanen. Penerapan 2FA memberikan lapisan perlindungan tambahan yang sangat berharga untuk menjaga integritas data dan kredibilitas brand Anda di mata publik.
Jenis-Jenis Metode 2FA: Mana yang Terbaik?
Tidak semua metode 2FA diciptakan sama. Beberapa memiliki tingkat keamanan yang jauh lebih tinggi dibandingkan yang lain. Berdasarkan analisis teknis, berikut adalah pilihan metode yang tersedia:
Aplikasi Authenticator (TOTP)
Aplikasi seperti Google Authenticator, Authy, atau Microsoft Authenticator menggunakan metode Time-based One-Time Password (TOTP). Aplikasi ini menghasilkan kode 6 digit yang berubah secara otomatis setiap 30 detik. Metode ini sangat direkomendasikan karena tidak bergantung pada jaringan seluler dan lebih aman dari serangan SIM swapping. Sesuai dengan penelitian teknis, TOTP memberikan keseimbangan terbaik antara kenyamanan dan keamanan.
SMS OTP (One-Time Password)
Kode dikirimkan melalui pesan singkat ke nomor telepon terdaftar. Meskipun jauh lebih baik daripada tidak menggunakan 2FA sama sekali, metode ini dianggap paling rentan. Risiko intersepsi pesan melalui protokol SS7 atau pengambilalihan nomor telepon (SIM swapping) oleh pihak tidak bertanggung jawab membuat SMS OTP kurang disarankan untuk akun dengan tingkat sensitivitas tinggi.
Hardware Security Keys
Ini adalah metode paling advanced menggunakan perangkat fisik USB atau NFC (seperti YubiKey). Pengguna harus memasukkan kunci fisik ke perangkat atau menempelkannya untuk memverifikasi identitas. Ini adalah standar tertinggi untuk keamanan akun tingkat tinggi karena memerlukan kehadiran fisik perangkat tersebut, sehingga serangan jarak jauh (remote attack) hampir mustahil dilakukan.
Notifikasi Push dan Email
Beberapa sistem mengirimkan notifikasi "Ya/Tidak" ke smartphone atau mengirimkan kode unik ke email. Email cenderung kurang aman jika akun email itu sendiri tidak dilindungi oleh 2FA. Jika penyerang sudah menguasai email Anda, mereka bisa dengan mudah mendapatkan kode OTP yang dikirimkan ke sana.
Panduan Implementasi 2FA di Ekosistem Bisnis
Keamanan adalah sebuah rantai; ia hanya sekuat titik terlemahnya. Jangan hanya mengaktifkan 2FA di dashboard admin website, tetapi terapkanlah di seluruh titik masuk ekosistem digital Anda untuk menutup celah serangan:
- Admin Website (CMS): Aktifkan melalui plugin keamanan (seperti Wordfence atau iThemes Security untuk WordPress) atau pengaturan user profile bawaan.
- Email Domain: Email adalah pusat pemulihan password. Jika email dibajak, penyerang bisa melakukan password reset pada semua akun lain. Pastikan email admin menggunakan 2FA.
- Hosting & Control Panel: Akses ke cPanel atau Plesk memungkinkan penyerang memodifikasi file sistem, database, dan konfigurasi server secara langsung.
- Registrar Domain: Mencegah pencurian domain (domain hijacking) yang bisa membuat website Anda dialihkan ke situs judi atau hilang seketika.
- Meta Business & Google Ads: Melindungi anggaran iklan dan aset pemasaran dari pengambilalihan akun yang dapat menyebabkan kerugian finansial besar.
Langkah-Langkah Mengaktifkan 2FA
Secara umum, proses aktivasi 2FA mengikuti pola berikut:
- Masuk ke menu Pengaturan Keamanan atau Profil Pengguna pada platform Anda.
- Pilih opsi Two-Factor Authentication atau Verifikasi Dua Langkah.
- Pilih metode verifikasi (Sangat disarankan memilih Aplikasi Authenticator).
- Scan QR Code yang muncul di layar menggunakan aplikasi di smartphone Anda.
- Masukkan kode konfirmasi 6 digit yang muncul di aplikasi untuk memastikan sinkronisasi berhasil.
- Sangat Penting: Simpan backup codes yang diberikan oleh sistem segera setelah aktivasi.
Manajemen Risiko: Backup Codes dan Recovery Plan
Salah satu ketakutan terbesar pengguna 2FA adalah kehilangan akses saat HP hilang, rusak, atau aplikasi terhapus. Inilah mengapa Backup Codes sangat krusial. Backup codes adalah sekumpulan kode sekali pakai yang dapat digunakan untuk masuk jika faktor kedua tidak tersedia.
Tips Menyimpan Backup Codes agar Aman:
- Jangan simpan di dalam HP yang sama dengan aplikasi 2FA (karena jika HP hilang, kode juga hilang).
- Gunakan Password Manager terenkripsi (seperti Bitwarden atau LastPass).
- Cetak secara fisik dan simpan di brankas atau tempat aman offline.
Selain itu, siapkan Recovery Plan. Jika Anda bekerja dalam tim, pastikan ada admin cadangan (Super Admin) yang memiliki otoritas untuk mereset akses 2FA pengguna lain melalui prosedur verifikasi identitas yang ketat untuk menghindari penguncian akun permanen.
Kesalahan Umum dalam Penerapan 2FA
Banyak organisasi merasa sudah aman, namun melakukan kesalahan fatal yang justru membuka celah keamanan:
- Mengabaikan Backup Codes: Mengaktifkan 2FA tetapi tidak menyimpan kode cadangan, sehingga terkunci permanen saat perangkat rusak.
- Partial Implementation: Hanya mengaktifkan 2FA di website, tetapi membiarkan akun hosting atau email terbuka tanpa proteksi.
- Terjebak Social Engineering: Membagikan kode 2FA kepada orang yang mengaku sebagai "support" atau "teknisi". Ingat, pihak resmi tidak akan pernah meminta kode 2FA Anda melalui telepon atau chat.
- Menonaktifkan karena Ribet: Merasa proses login menjadi lebih lama dan mematikan fitur ini. Ingatlah bahwa usaha kecil saat login jauh lebih ringan daripada usaha memulihkan website yang telah dibajak dan masuk blacklist Google.
Kesimpulan: Standar Keamanan Menuju 2026
Menjelang tahun 2026, 2FA bukan lagi sekadar fitur tambahan atau opsi bagi mereka yang "ingin lebih aman", melainkan standar minimal keamanan bagi setiap akun bisnis dan admin website. Di tengah meningkatnya serangan siber yang semakin canggih dan terotomatisasi, mengandalkan password saja adalah risiko besar yang tidak perlu diambil.
Dengan menerapkan 2FA secara konsisten di seluruh titik masuk—mulai dari admin website, email, hosting, hingga akun iklan—Anda secara drastis memperkecil permukaan serangan (attack surface) yang bisa dimanfaatkan oleh pihak tidak bertanggung jawab. Jangan menunggu sampai terjadi insiden keamanan. Lindungi aset digital Anda hari ini; aktifkan 2FA sekarang juga.
Solusi yang relevan
Jasa Pembuatan Website
Pembuatan website custom yang cepat, modern, dan siap jualan.
Related Articles

Checklist Perawatan Website Bulanan: Panduan Maintenance Web
Jangan biarkan website Anda melambat atau rentan diretas. Gunakan checklist perawatan website bulanan ini untuk menjaga keamanan, performa, dan fungsionalitas aset digital Anda tetap optimal.

Ciri Website Dihack & Cara Mengatasinya: Panduan Lengkap
Website Anda tiba-tiba lambat atau muncul peringatan 'Dangerous Site'? Jangan panik. Kenali ciri-ciri website di-hack dan pelajari langkah pemulihan cepat agar bisnis Anda tetap aman.
RSA Key Vulnerabilities: From Legacy Keys to Quantum Threats
From 512-bit legacy keys crackable by GPUs to the systemic threat of Shor's Algorithm, discover why RSA encryption is facing an existential crisis and how the world is racing toward Post-Quantum Cryptography.
Mike Tomlin's Secret 12-Year Minecraft City Project
Former Steelers coach Mike Tomlin has revealed a secret 12-year passion for Minecraft. Discover how the NFL legend built a massive digital city to bond with his children.
Dapatkan Artikel Terbaru!
Berlangganan newsletter kami untuk mendapatkan tips dan insight menarik langsung ke inbox Anda.
Kami tidak akan pernah membagikan email Anda (No Spam).